Entre tudo que se pode fazer pela segurança de uma empresa pequena, existe uma medida que se destaca tanto das outras que quase não há debate: exigir uma segunda etapa de verificação no login.
A conta é simples. A maior parte dos ataques bem-sucedidos contra empresas pequenas não envolve nenhuma técnica sofisticada — envolve uma senha que vazou em outro lugar e foi reaproveitada. Com segunda etapa, a senha sozinha não serve para nada.
O problema nunca foi entender isso. O problema é ligar sem que a segunda-feira vire um caos.
O que já pode estar ligado
Antes de planejar qualquer coisa, verifique uma coisa: os padrões de segurança do Microsoft 365 vêm ativados em ambientes novos, e eles já exigem MFA de todos os usuários.
Se o seu ambiente foi criado nos últimos anos e ninguém desligou nada, é possível que você já tenha MFA. Vale conferir antes de “implantar” algo que existe.
Se o ambiente é antigo, ou se alguém desativou em algum momento para resolver um problema pontual e nunca religou — aí sim há trabalho.
As duas formas de exigir MFA
A Microsoft oferece dois caminhos, e a escolha depende do seu plano. A diferença está descrita na documentação de autenticação multifator para empresas.
Padrões de segurança. Disponíveis em qualquer plano, inclusive Basic. Ligam MFA para todo mundo, nas mesmas condições, sem exceção e sem nuance. É um interruptor.
Acesso Condicional. Exige Entra ID P1, que vem no Business Premium. Permite escrever regras: exigir MFA só fora da rede do escritório, bloquear login de fora do país, permitir acesso só em dispositivo registrado.
Para a maior parte das empresas pequenas, os padrões de segurança resolvem. Acesso Condicional vale quando existe home office, dispositivo pessoal ou alguém com acesso a dinheiro — a lógica completa está em Business Basic, Standard ou Premium.
Padrões de segurança ligados é infinitamente melhor que Acesso Condicional planejado e nunca implantado.
O plano que não trava a empresa
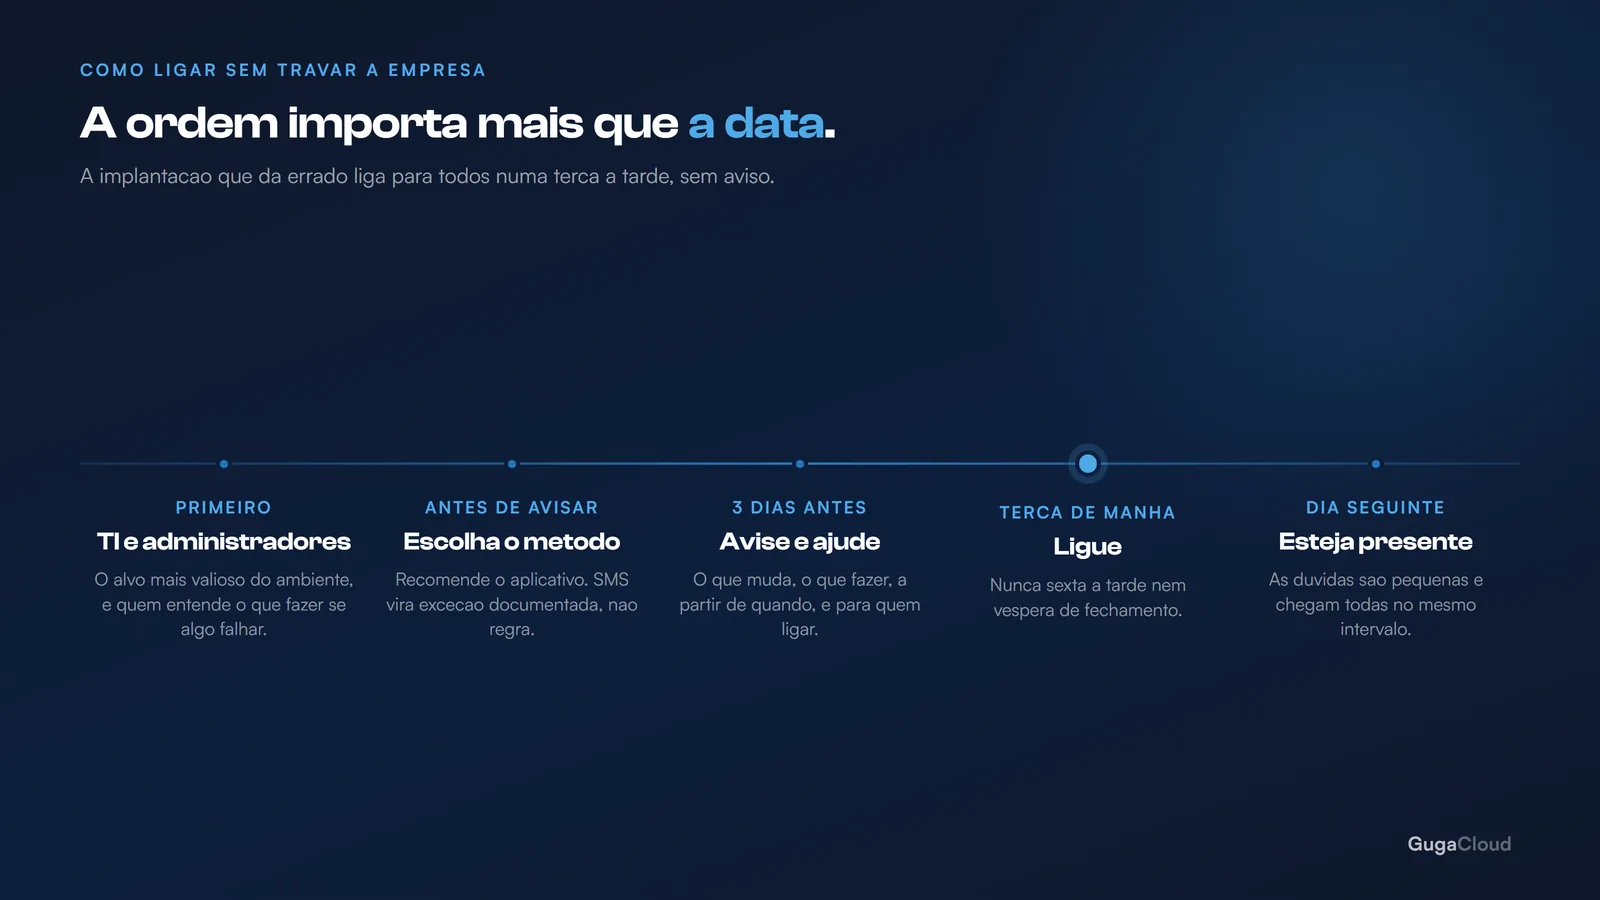
A implantação que dá errado tem sempre o mesmo formato: liga para todo mundo numa terça-feira à tarde, sem aviso. Na manhã seguinte, metade da equipe não entra no e-mail do celular e ninguém sabe por quê.
O caminho que funciona tem quatro etapas.
1. Comece pela TI e pelos administradores
Conta de administrador é o alvo mais valioso do ambiente, e é o grupo que entende o que está acontecendo se algo der errado. Ligue primeiro para quem administra, e viva com isso por alguns dias.
Essa etapa tem um benefício extra: você descobre os problemas reais antes de eles atingirem quem não tem paciência para eles.
2. Escolha o método antes de avisar
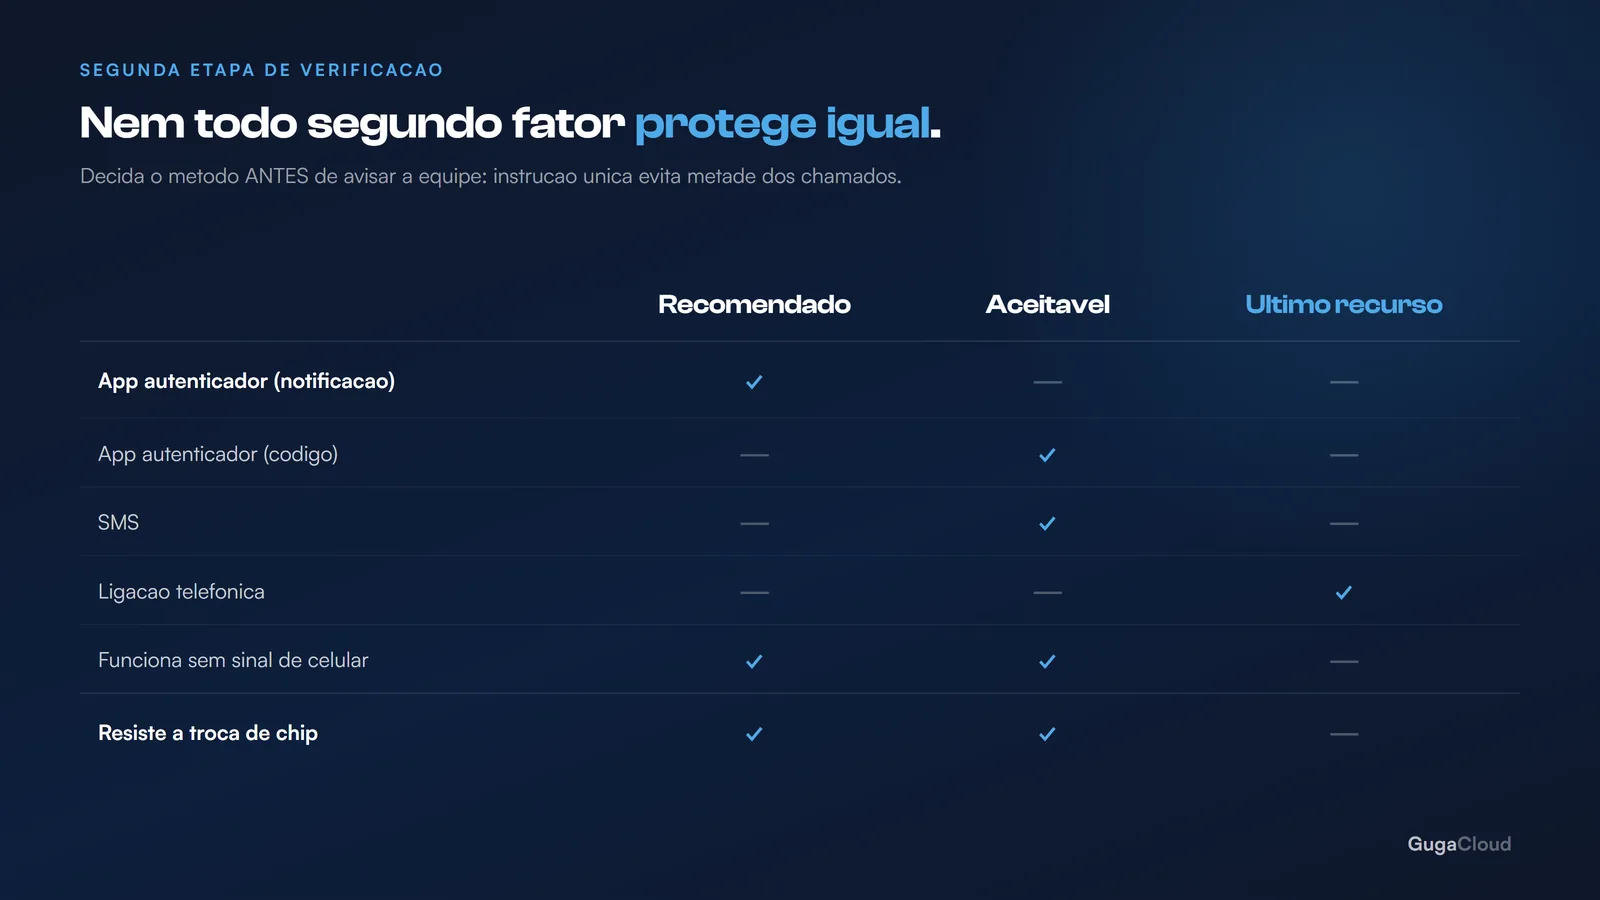
As opções, da melhor para a pior:
| Método | Observação |
|---|---|
| App autenticador (notificação) | O melhor: rápido, funciona sem sinal de celular |
| App autenticador (código) | Boa alternativa quando a notificação falha |
| SMS | Funciona, mas é o mais frágil — vulnerável a troca de chip |
| Ligação telefônica | Último recurso, para quem não tem smartphone |
Recomende o aplicativo e deixe SMS como exceção. Decidir isso antes evita metade dos chamados, porque a instrução vira única em vez de “escolha aí”.
3. Avise com antecedência e seja específico
Uma mensagem curta, três dias antes, dizendo:
- o que vai mudar, em uma frase;
- o que a pessoa precisa fazer (instalar o app, cadastrar);
- a partir de quando;
- para quem ligar se travar.
Ofereça ajuda para cadastrar. Quinze minutos por pessoa resolvem o que depois viraria uma hora de chamado.
4. Escolha uma boa data e esteja presente
Não ligue numa sexta à tarde nem na véspera de fechamento. Terça de manhã é bom: a semana já começou, as pessoas estão na mesa, e sobra tempo útil para corrigir.
E tenha alguém disponível de verdade na manhã seguinte. As dúvidas são pequenas e chegam todas juntas.
Os três problemas que sempre aparecem
O celular antigo da pessoa que não quer instalar nada. Sempre existe um. Resolva com SMS como exceção documentada, não com isenção de MFA — a exceção de hoje é a conta invadida de depois.
A impressora, o ERP e o sistema que “não suportam MFA”. Isso não é isenção de MFA: é sinal de que esses sistemas não deveriam usar conta de usuário. Eles precisam de conta de serviço com autenticação própria. Se alguém propuser desligar a segunda etapa para a conta que a impressora usa, o problema está no desenho, não no MFA.
A pessoa que troca de celular e perde o acesso. Vai acontecer. Garanta que mais de um administrador consiga redefinir o método de uma conta, e que exista um segundo método cadastrado por pessoa.
Quando NÃO vale a pena complicar
Vale dizer, porque há quem transforme isso num projeto de três meses:
- Se a empresa tem dez pessoas no mesmo escritório, não desenhe políticas de Acesso Condicional elaboradas. Ligue os padrões de segurança e vá viver.
- Se você ainda não tem MFA nenhum, não espere o plano perfeito. Ligar para todos hoje é melhor que ligar para o grupo ideal daqui a dois meses.
- Se o orçamento não comporta o Premium, não trate isso como impedimento. Os padrões de segurança existem no plano mais barato e cobrem o essencial.
A pergunta para hoje
Se a senha do nosso financeiro vazasse agora, num site qualquer, o que impediria alguém de entrar no e-mail dele?
Se a resposta for “nada”, não existe prioridade maior no seu ambiente — e a solução já está incluída no que você paga.