Este é um artigo para ler antes de precisar dele.
Se você chegou aqui durante um incidente, vá direto para a primeira seção e siga a ordem. Se chegou por curiosidade, melhor ainda: salve o link em algum lugar que você encontre offline, porque num ataque de verdade a intranet pode ser exatamente o que não abre.
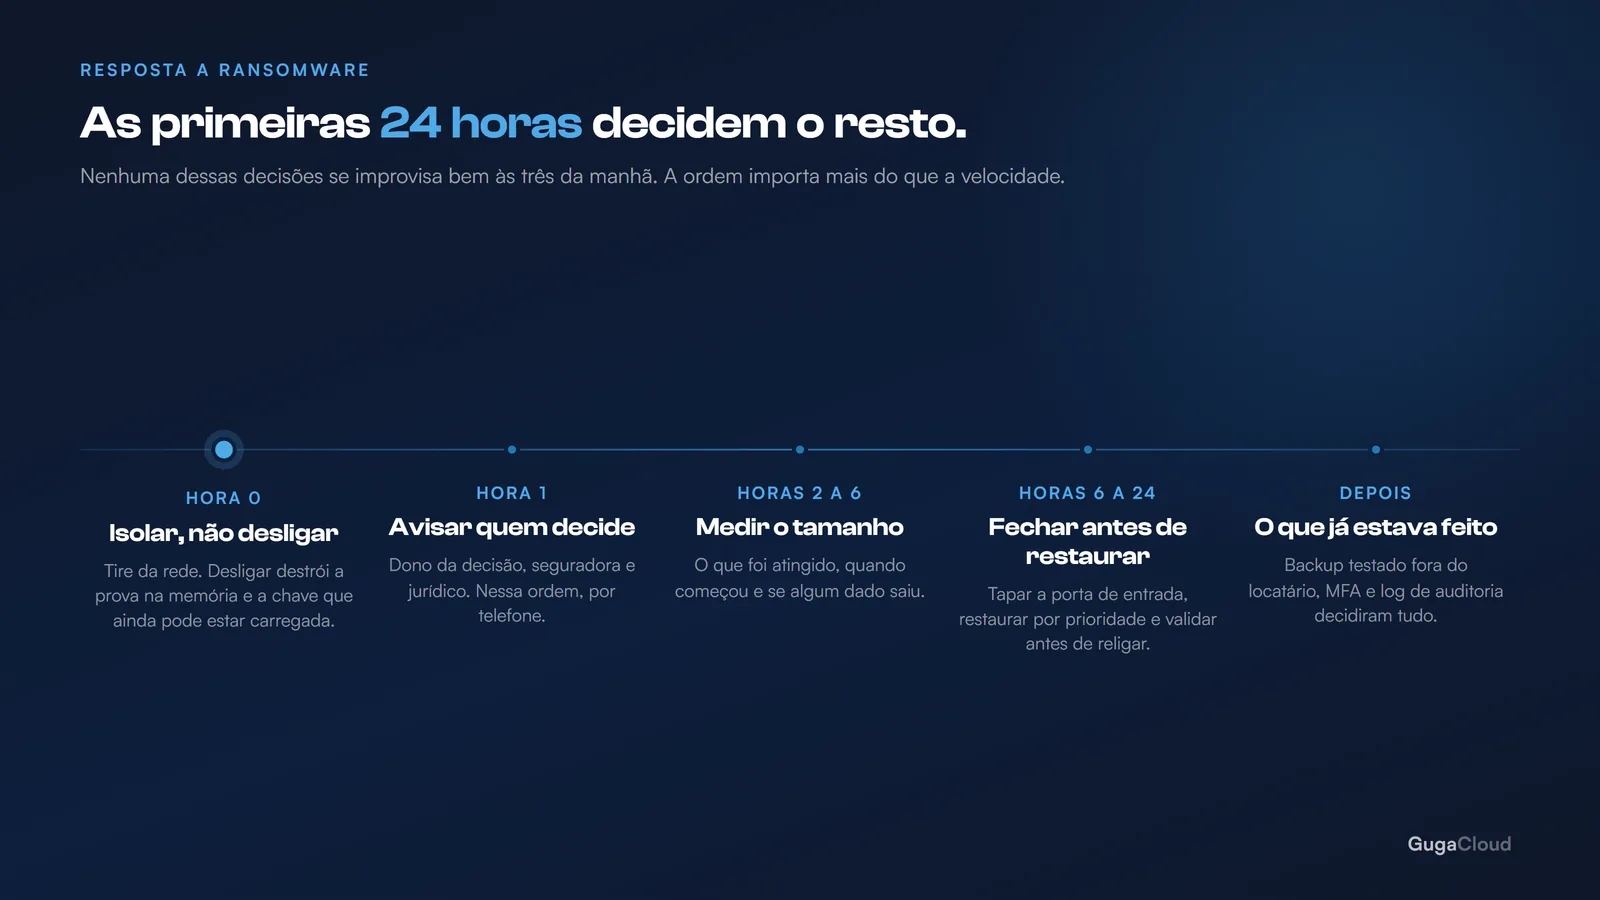
Hora 0: isolar, não desligar
A reação instintiva é desligar tudo na tomada. Não faça isso.
Desligar na força apaga a memória RAM, e com ela a evidência de como o ataque entrou e, em alguns casos, a chave de criptografia que ainda estava carregada. Você se defende do minuto seguinte e destrói a chance de entender e de recuperar.
O que fazer, nesta ordem:
- Tire da rede, mantenha ligado. Cabo de rede fora, Wi-Fi desligado. A máquina continua ligada.
- Isole o que ainda não foi atingido. Se houver servidor de arquivos, desconecte-o da rede antes que a criptografia chegue nele.
- Corte o acesso à nuvem. Suspenda as contas comprometidas no Microsoft 365. Ransomware moderno usa as credenciais da pessoa para alcançar o OneDrive sincronizado e criptografar na nuvem — e a nuvem sincroniza obedientemente a versão criptografada para todo mundo.
- Pare a sincronização do OneDrive e do SharePoint nas máquinas que ainda estão limpas.
O passo 3 é o mais esquecido e o mais caro. Muita empresa isola as máquinas, respira aliviada, e descobre no dia seguinte que o conteúdo da nuvem também foi.
Hora 1: avisar as pessoas certas
Dentro da empresa: quem decide. Isso vai exigir decisões de dinheiro e de comunicação nas próximas horas, e elas não são da TI.
Fora: quem responde pelo seu ambiente — TI interna, fornecedor, provedor de segurança. Se existe seguro cibernético, avise a seguradora imediatamente: muitas apólices exigem notificação em prazo curto e têm equipe própria de resposta.
Jurídico. Se houve dado pessoal de clientes envolvido, a LGPD estabelece obrigações de comunicação com prazo. Essa avaliação é de advogado, não de TI, e começa agora.
E uma instrução simples para a equipe: não apague nada, não tente consertar, não pague nada. Bem-intencionado é a causa de metade da evidência destruída.
Hora 2 a 6: entender o tamanho
Antes de restaurar qualquer coisa, três respostas são necessárias:
1. O que foi atingido? Quais máquinas, quais pastas, o servidor, a nuvem. Faça uma lista escrita — de memória não funciona.
2. Quando começou? Essa é a pergunta que decide a restauração. Se você restaurar um backup de ontem e o ataque começou há cinco dias, você restaura o problema junto. Os registros de acesso do Microsoft 365 ajudam a achar o primeiro login estranho.
3. Saiu dado? Grupos de ransomware modernos copiam os dados antes de criptografar, e usam isso como segunda ameaça. Tráfego de saída incomum nos dias anteriores é o indício.
Hora 6 a 24: restaurar na ordem certa
Primeiro, feche a porta. Restaurar antes de saber como entraram significa ser atacado de novo na semana seguinte. Senha comprometida? Vulnerabilidade sem correção? Acesso remoto exposto? Resolva antes de religar.
Depois, restaure por prioridade. Não tudo de uma vez: o que para a operação primeiro. Costuma ser e-mail, depois os arquivos em uso, depois o resto.
Valide antes de devolver. Máquina restaurada volta para a rede só depois de verificada. Uma máquina ainda infectada recontamina tudo.
Sobre pagar o resgate
A decisão é do dono da empresa, não da TI, e merece ser tomada com informação:
- Pagar não garante nada. Parte considerável de quem paga não recupera tudo, e a ferramenta de descriptografia que vem costuma ser lenta e falha.
- Pagar marca você. Quem pagou entra numa lista de alvos que pagam.
- Pode haver impedimento legal, dependendo de quem é o grupo por trás.
- Não resolve o vazamento. Se copiaram os dados, o pagamento compra uma promessa de não divulgar. Promessa de criminoso.
Na prática, quem tem backup testado quase nunca paga. Quem paga, quase sempre é quem descobriu que o backup não funcionava.
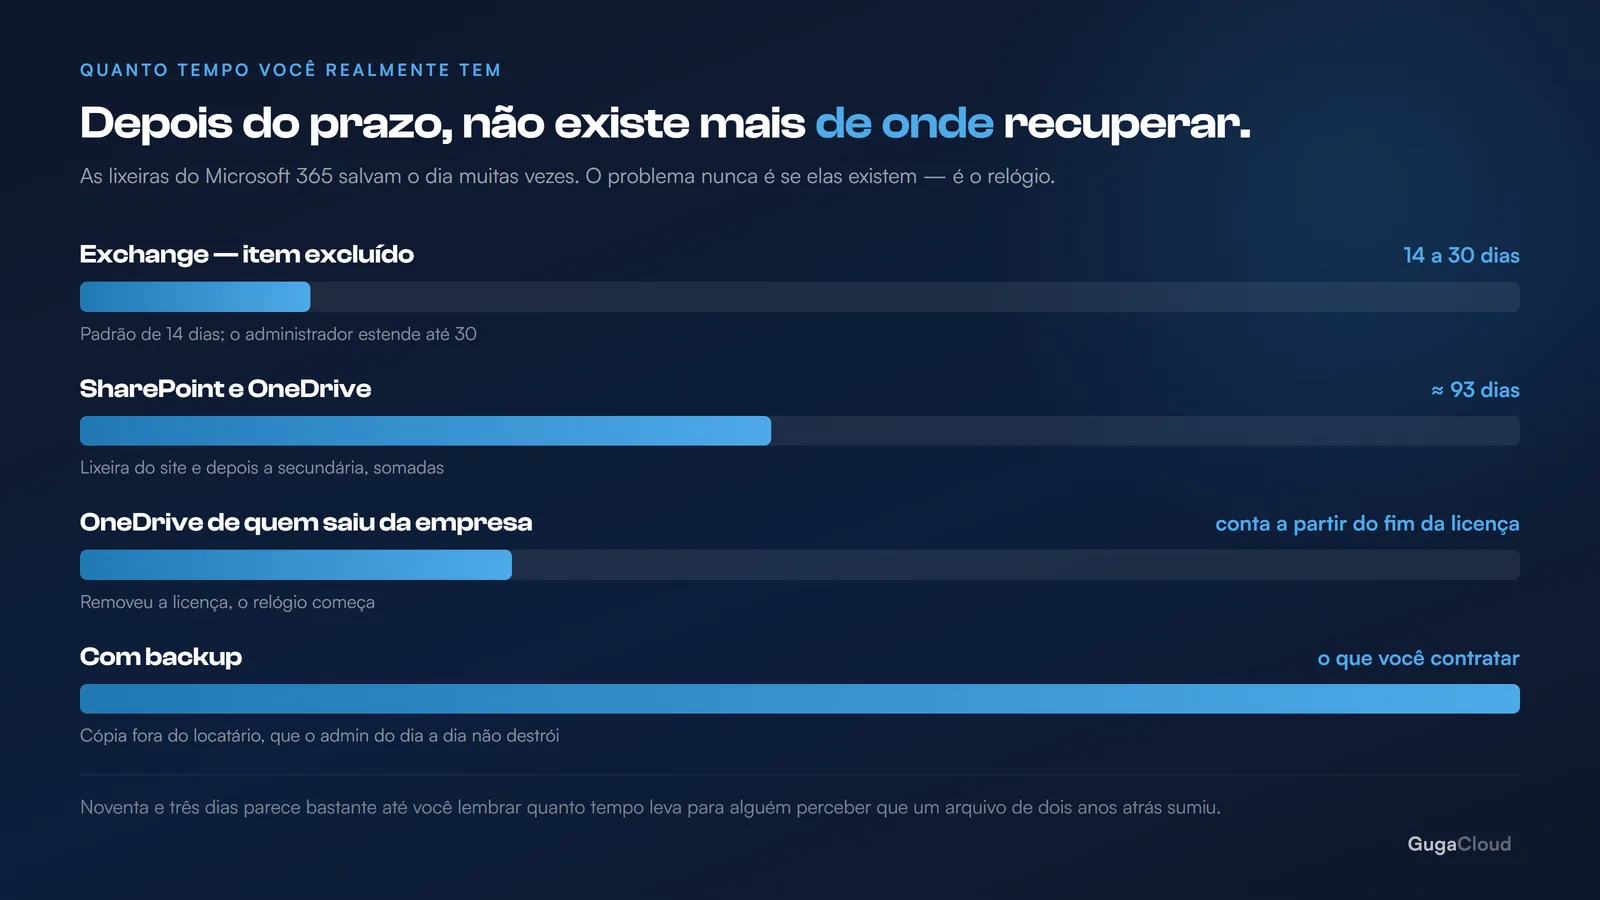
O que decide tudo isso antes de acontecer
Lendo o roteiro acima, dá para perceber que a qualidade de cada decisão foi determinada antes do incidente:
| Na hora você precisa de | Que depende de ter feito antes |
|---|---|
| Restaurar de um ponto limpo | Backup com retenção longa e fora do locatário |
| Saber quando começou | Registros de auditoria ativos e preservados |
| Isolar rápido | Saber onde estão os dados e quem acessa o quê |
| Decidir sobre a seguradora | Ter apólice e conhecer o prazo dela |
| Não ter sido atacado | MFA, atualização em dia, Defender |
É por isso que backup do Microsoft 365 e MFA aparecem tanto aqui. Não é insistência: é que são os dois itens que mudam o resultado deste dia.
O teste que vale fazer este mês
Nada de simulação elaborada. Três perguntas:
- Se o servidor de arquivos fosse criptografado agora, de onde viria a restauração — e quando foi testada pela última vez?
- Quem decide sobre pagar, e essa pessoa sabe que decide?
- O telefone de quem cuida da nossa TI está anotado em algum lugar que não dependa da rede?
Se alguma resposta demorar, você acabou de encontrar o trabalho mais importante do seu mês.